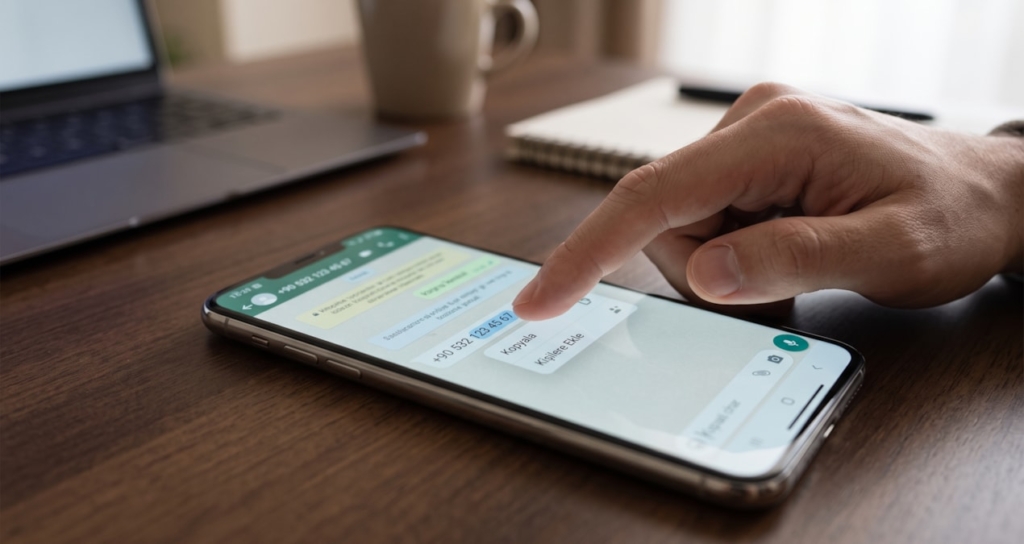
Siber güvenlik uzmanları, WhatsApp ve benzeri mesajlaşma platformlarından gelen telefon numaralarını doğrudan kopyalayıp rehbere kaydeden kullanıcıları uyardı. Kopyalama esnasında panoya aktarılan görünmez kodlar ve kötü amaçlı yazılımlar, kişisel verilerin ile adres defterinin kötü niyetli kişilerin eline geçmesine ve güvenlik açıklarına neden olabiliyor.
Günlük mesajlaşmalarda yabancı bir iletişim bilgisini kopyalamak pratik bir tercih gibi görünse de sistem güvenliği açısından risk barındırıyor. İletilen metinlerin içerisine yerleştirilen görünmez biçimlendirmeler sebebiyle, panoya kaydedilen içerik sıradan bir telefon numarasının ötesine geçebiliyor.
Siber güvenlik araştırmacıları, akıllı cihazlardaki pano ihlalleriyle ilgili süreci şu sözlerle aktardı:
Kullanıcılar WhatsApp’tan bir numarayı kopyaladıklarında, cihazın panosuna erişim yetkisi olan üçüncü taraf uygulamalar veya cihaza sızmış zararlı yazılımlar bu hareketliliği anında tespit edebiliyor. Daha da tehlikelisi, kopyalanan metin içerisinde yer alan kodlar, rehber erişim yetkisi olan diğer uygulamaları tetikleyerek adres defterinizdeki tüm verilerin dışarı sızdırılmasına yol açabiliyor.
Uzman değerlendirmelerine göre, sisteme sızan arka plan kodları arama ve SMS mekanizmalarını savunmasız bırakabiliyor. Oltalama riskini artıran bu açıklar yüzünden banka onay şifreleri ele geçirilebiliyor, mobil finans katmanları delinebiliyor veya rehberdeki kişilere kullanıcı adına sahte iletiler ulaştırılabiliyor.
Kullanıcıların korunma amacıyla numaraları kopyalamak yerine arama ekranına manuel girmeleri veya uygulamanın sunduğu doğrudan kişi kaydetme işlevini çalıştırmaları öneriliyor. Pano okuma yetkilerinin kısıtlanması ve cihazda güncel bir virüs koruma programının çalıştırılması da alınabilecek tedbirler arasında yer alıyor.